d299a1f295d6a

CVE-2000-0649 Microsoft IIS 内部IP地址泄露

释放双眼,带上耳机,听听看~!

Web Server 内部IP 地址泄露漏洞(CVE-2000-0649)

IIS 4.0允许远程攻击者通过HTTP 1.0请求web页面获取服务器的内部IP地址,该web页面受基本身份验证保护,没有定义域。

解决办法

禁止通过IP地址直接访问网站。

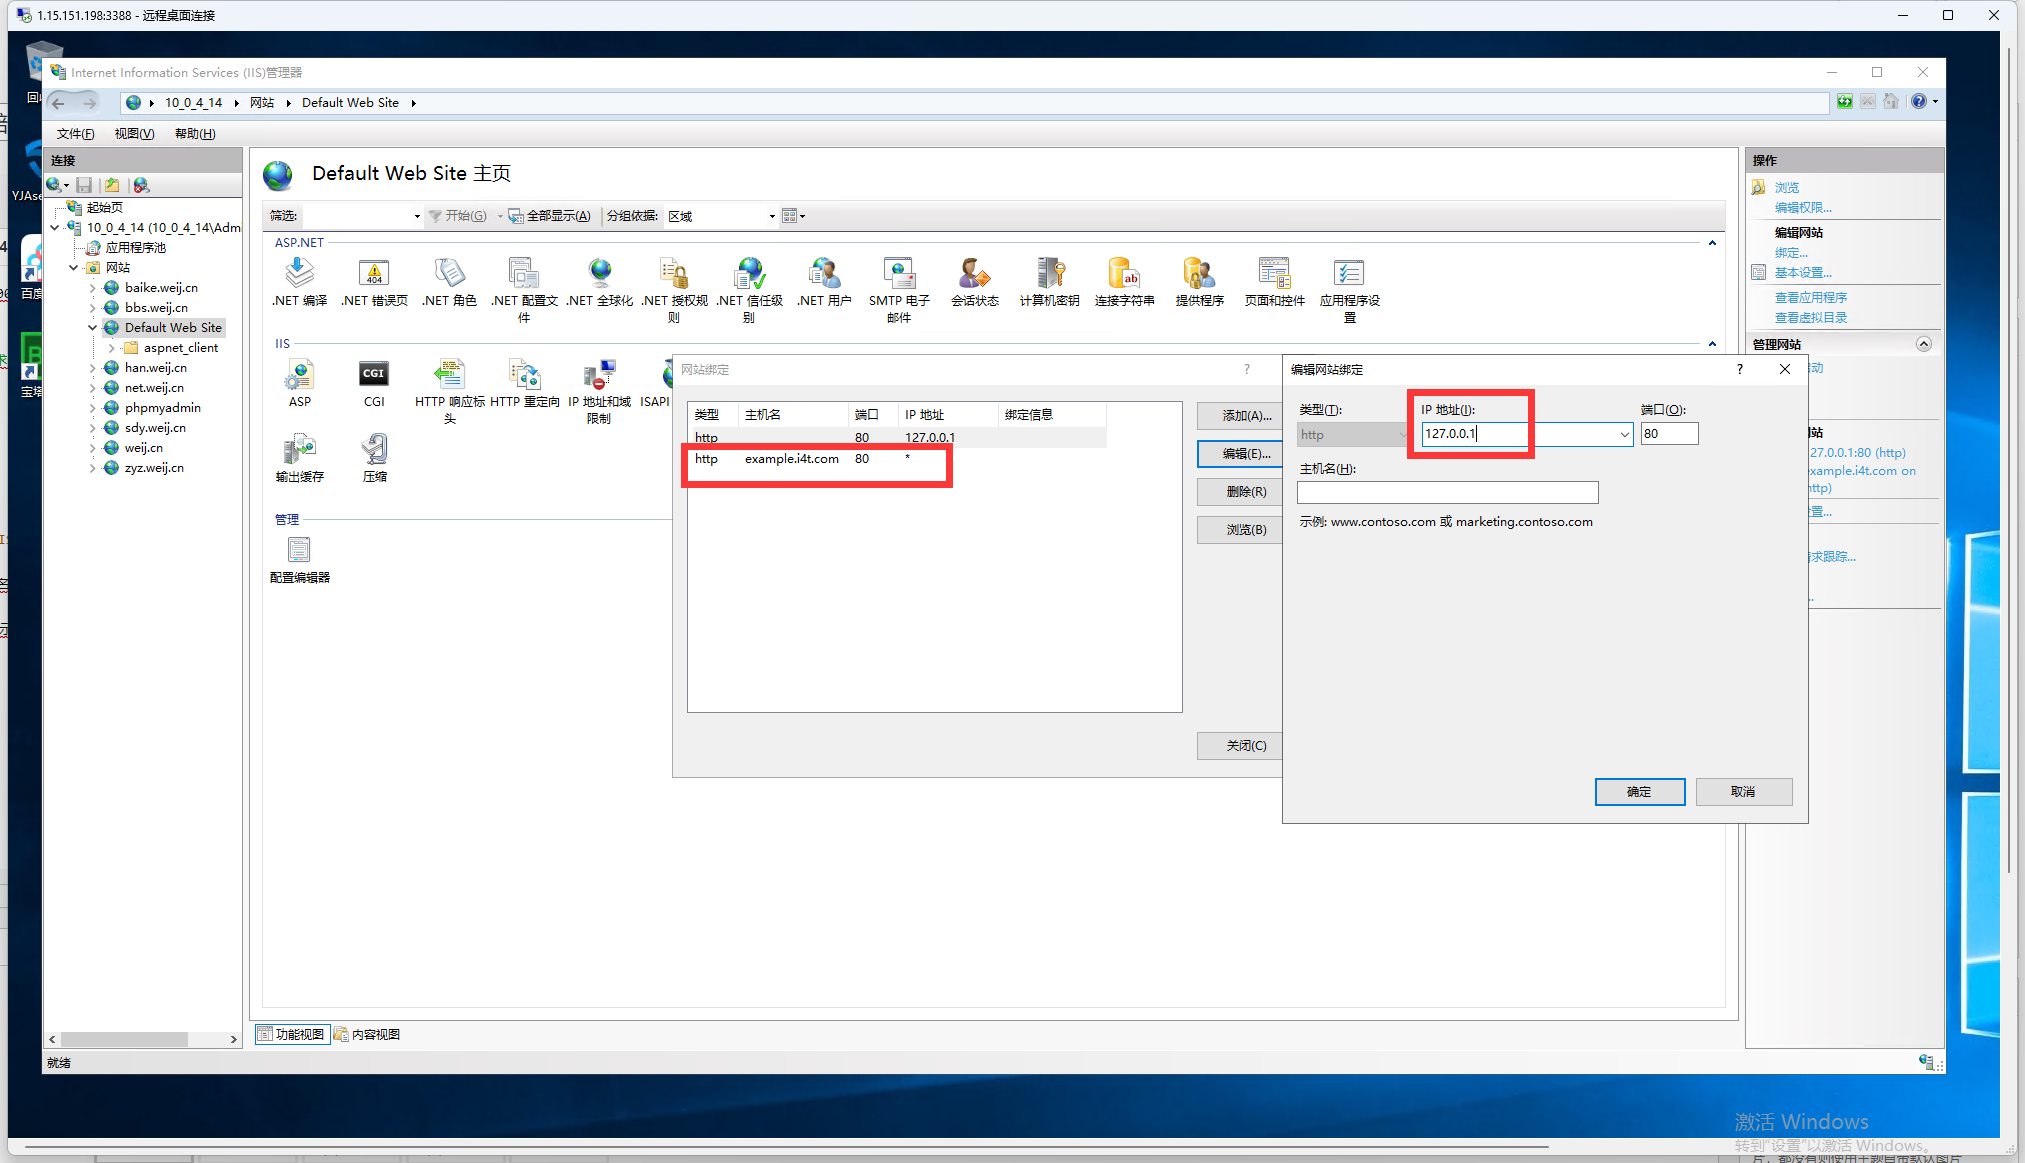
Internet Information Services (IIS)管理器的左侧导航栏单击目标网站,然后单击操作列的绑定。

在网站绑定对话框中单击空主机头(即主机名参数为空),单击删除(或者修改为127.0.0.1),保留您需要的域名即可。

以保留example.i4t.com域名为例,如图所示。
CVE-2000-0649 Microsoft IIS 内部IP地址泄露

效果图

CVE-2000-0649 Microsoft IIS 内部IP地址泄露

给TA打赏
共{{data.count}}人
人已打赏
NGINX安全与认证

Nginx中间件安全基线配置与操作指南

2023-9-15 9:56:31

Windows安全与认证

Windows SSL/TLS协议信息泄露漏洞(CVE-2016-2183)修复方法

2023-10-17 21:02:44

0 条回复 A文章作者 M管理员
data
commentData
    暂无讨论,说说你的看法吧
个人中心
购物车
优惠劵
今日签到
有新私信 私信列表
搜索